

(También nos puedes seguir por nuestro canal de WhatsApp)
A finales de octubre y principios de noviembre se ha producido una ola de ciberataques a supermercados de 11 países europeos.
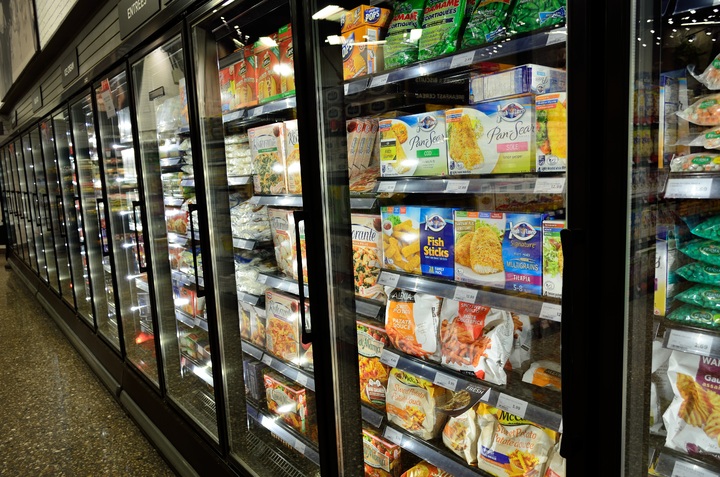
Varios establecimientos, hasta 700 en Francia, y después en Bélgica, Estonia, Finlandia, Irlanda, Italia, Luxemburgo, los Países Bajos, Portugal, Alemania y Suecia han denunciado un aumento significativo de las temperaturas en sus congeladores (hasta los 50 ºC) con la consiguiente pérdida de producto, según informa la BBC.
Estos ciberataques se han dirigido únicamente a las tradicionales bases de datos o sistemas de pago. Los atacantes han comenzado a fijarse en los equipos conectados que controlan temperaturas, cámaras frigoríficas y otros procesos críticos de los establecimientos. Una tendencia que preocupa especialmente al sector alimentario por sus posibles consecuencias sobre la seguridad alimentaria, la disponibilidad de productos y la continuidad de la actividad comercial.
Noticia relacionada: Expertos advierten sobre la necesidad de reforzar la ciberseguridad en la industria agroalimentaria
Según diversas investigaciones de ciberseguridad, los ciberdelincuentes habrían aprovechado sistemas conectados a internet con medidas de protección insuficientes para acceder a infraestructuras capaces de gestionar decenas o incluso cientos de equipos de refrigeración de manera simultánea.
El problema va mucho más allá de una simple incidencia informática. La manipulación maliciosa de la temperatura en cámaras frigoríficas provoca el deterioro de grandes volúmenes de alimentos, afectar a productos frescos como frutas y hortalizas, carne o lácteos, e incluso generar importantes pérdidas económicas por mercancía inutilizada.
Nuevos objetivos
Los especialistas advierten de que la creciente digitalización de la distribución alimentaria está ampliando la superficie de ataque disponible para los delincuentes. Muchos equipos de climatización, refrigeración o gestión energética forman parte ya del denominado Internet de las Cosas (IoT), una red de dispositivos conectados que facilita el control remoto y la eficiencia operativa, pero que también abre nuevas puertas de entrada si no se aplican medidas adecuadas de protección.
En un reciente análisis difundido por Eusebio Nieva, director técnico de Check Point Software para España y Portugal, se alerta de que España concentra el 8,4% de las interfaces de gestión de sistemas de refrigeración expuestas a internet detectadas a nivel mundial, sólo por detrás de Francia.
El informe señala además que las organizaciones europeas del sector de bienes de consumo y servicios soportan actualmente una media de unas 2.200 tentativas de ataque semanales, un 43% más que hace un año.
Para el sector hortofrutícola, especialmente dependiente de la cadena de frío, estos incidentes adquieren una relevancia particular. La conservación de frutas y hortalizas frescas depende de parámetros muy precisos de temperatura y humedad durante las fases de almacenamiento, transporte y comercialización. Una alteración prolongada podría reducir la vida útil de los productos, acelerar procesos de maduración o provocar pérdidas de calidad y valor comercial.
Según explica Marta Beltrán, Digital Risk Lab Leader en WTW, en The Conversation los recientes incidentes reflejan un cambio de tendencia en la ciberdelincuencia, que ya no se dirige únicamente a los sistemas informáticos tradicionales, sino también a tecnologías operativas capaces de controlar procesos físicos esenciales para el funcionamiento de una empresa. En el caso de los supermercados, los sistemas de refrigeración forman parte de una infraestructura crítica de la que depende la conservación de los alimentos y, por tanto, la continuidad de la actividad comercial.
La experta advierte de que la creciente digitalización de estos equipos ha incrementado su exposición. Muchos sistemas de climatización, refrigeración o gestión energética están conectados a internet para facilitar la supervisión remota y mejorar la eficiencia operativa. Sin embargo, esa conectividad también amplía la superficie de ataque disponible para los ciberdelincuentes cuando no se aplican medidas adecuadas de protección.
Beltrán señala además que los dispositivos del denominado Internet de las Cosas (IoT) suelen convertirse en objetivos atractivos para los atacantes debido a que, en ocasiones, mantienen configuraciones por defecto, software sin actualizar o mecanismos de autenticación insuficientes. Esta situación resulta especialmente preocupante en sectores como la distribución alimentaria, donde una alteración maliciosa de la temperatura podría provocar pérdidas económicas significativas y comprometer grandes volúmenes de productos perecederos.
Recomendaciones
Entre las medidas recomendadas por Eusebio Nieva figuran cambiar contraseñas por defecto, evitar la exposición directa de los controladores a Internet, mantener los sistemas actualizados y exigir autenticación de doble factor para el acceso remoto.
Asimismo, se considera fundamental disponer de sistemas independientes de alerta que avisen de cambios inesperados de temperatura para actuar antes de que se produzcan daños en los alimentos.
Noticia relacionada: La Oficina Acelera Pyme impulsa un webinar sobre ciberseguridad para ayudar a cooperativas y empresas a proteger su actividad
Los recientes ataques han servido como un aviso para toda la cadena alimentaria europea. Desde productores y centros de manipulado hasta operadores logísticos y grandes superficies, la protección de la cadena de frío ya no depende únicamente de equipos eficientes o de protocolos de calidad.
También pasa por blindar digitalmente unas infraestructuras que, cada vez más conectadas, se han convertido en un nuevo objetivo para la ciberdelincuencia
